
Columbia Games / 2026. szeptember 28.
Production hardening: a konténerportok és az SSH-védelem nem maradhat implicit
A Columbia Games környezetében localhostra korlátoztuk az érzékeny Docker-portokat, szigorítottuk a szerverhozzáférést és pontosabb naplózással segítettük a hibakeresést.
A helyzet
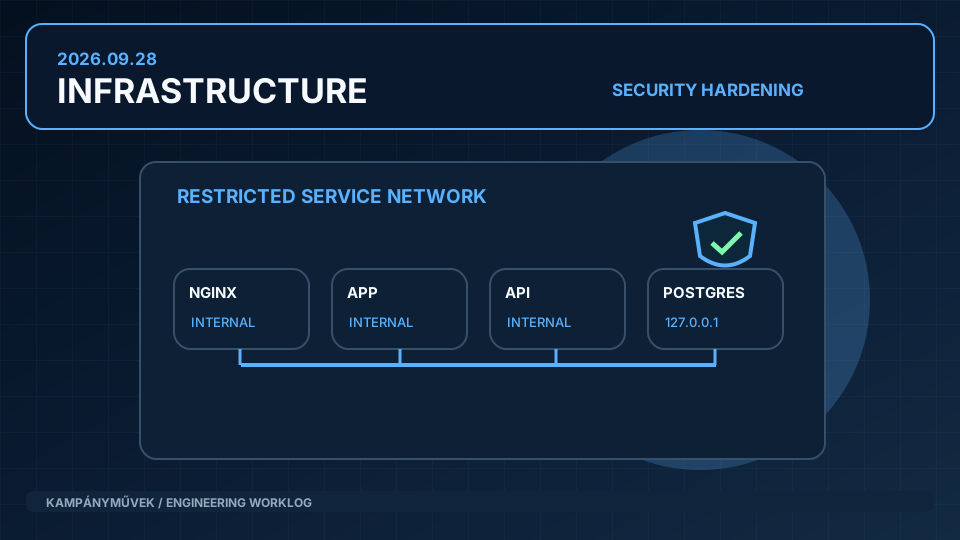
A többkonténeres production stackben a PostgreSQL, az API és a fejlesztői segédszolgáltatások hálózati elérése külön biztonsági kockázatot jelenthet, ha a compose konfiguráció túl széles interfészre köt. Ugyanebben az időszakban lassulási riasztások jelentkeztek, de a korábbi logok nem tartalmaztak minden szükséges időzítési adatot a megbízható gyökérokelemzéshez.
A megoldási út
A Docker Compose portkötéseit explicit loopback interfészre állítottuk a belső szolgáltatásoknál, közben korrigáltuk a PostgreSQL restart és healthcheck körüli problémákat. Az Nginx naplózáshoz teljesítményorientált JSON formátum került, a HTTPS tanúsítványmegújításnál pedig webroot jogosultságot javítottunk. Külön szerveren ellenőriztük és szigorítottuk a Fail2ban SSH jailt, valódi konfigurációteszttel és újraindítás utáni lekérdezéssel.
Mi lett belőle
Az érzékeny szolgáltatások nem kerülnek közvetlen publikus portkitettségre, a hozzáférések és a restart viselkedés ellenőrizhetőbbek lettek. A korábbi lassulás pontos gyökérokát nem állítottuk bizonyítottnak; ehelyett olyan naplózást építettünk be, amellyel a következő esemény már elemezhető.